Bilgiseller / Gemi makineleri ve enerji
Gemi OT sistemlerinde siber olay sonrası toparlanma: yedek, bütünlük ve güvenli hizmete dönüş
Gemi OT olayından sonra geri yüklenen baytları, güvenilir kökeni, onaylı yapılandırmayı ve fiziksel hizmeti özgün kesişen kanıt örneğiyle birbirinden ayırın.
Bu sayfada
Geri yükleme sonrasında açılan kontrolör, gözlenebilir bir aşamayı geçmiş olur. Yine de eski yapılandırma, ele geçirilmiş görüntü veya çevresindeki makinelerle uyuşmayan durum değerleri içerebilir. Gemi operasyonel teknolojisinin toparlanması, dosyalar okunabilir olduğunda bitmez; sayısal ve fiziksel sınırlar boyunca gerekçelendirilmiş hizmet durumunun yeniden kurulmasını gerektirir.
Geri kazanılacak hizmeti tanımlamak
OT sistemi fiziksel süreci izler veya etkiler. Toparlanma hedefi hizmeti, işletme sınırını ve doğru davranışı gösterecek kanıtı adlandırmalıdır. Örneğin pompa kontrol bilgisayarı yalnız çalıştırılabilir dosyalara bağlı değildir. Güncel giriş çıkış eşlemesi, bağlı donanım, güç kaynakları, haberleşme ve gerçek tesis durumu, bilgisayarın yorumlarını ve çıkışlarını etkiler. Bu bağımlılıklar listelenmeden yalnız bilgisayarın açılması üzerinden hizmet tanımı yapmak eksik kalır.
28 Mayıs 2026 tarihli IMO MSC-FAL.1/Circ.3/Rev. 4, OT'nin fiziksel rolünü ayırır ve sistem bağımlılıklarının belirlenmesini ister. İşlevsel öğeler tek yönlü kontrol listesi yerine eşzamanlı yürür. Toparlanma sırasında yeni kanıt olay kapsamını yeniden açabilir. Buradaki inceleme toparlanma kanıtının niteliğine odaklanır; gerçek gemi için izolasyon, yeniden çalıştırma veya ağ bağlantısını kurma sırası tarif edilmez. Bunlar kurulu sisteme bağlı kararlardır.
Süreç dengelenirken kanıtı korumak
Kayıtları ve geçici bellekteki kanıtı koruma gereği, makineleri kontrollü durumda tutma gereğiyle çatışabilir. Bu çatışma, operasyon ve siber uzmanlarının açık görevlerle çalıştığı gemi olay ve emniyet düzeni içinde ele alınmalıdır. Gelişigüzel yeniden başlatma yararlı kanıtı silebilir; daha fazla veri toplamak için ele geçirilmiş kontrolörü bağlı tutmak da fiziksel riski uzatabilir. Tek bir amaç diğerini kendiliğinden geçersiz kılmaz.
Ne gözlendiği, neyin değiştiği ve değişikliğe kimin yetki verdiği kaydedilmelidir. Özgün veri ile edinim bağlamı, sonraki yorumlardan ayrı tutulur. Yeni ana bilgisayar saatiyle açılan kurtarılmış kayıt, olayın kesintisiz anlatımı sayılmaz. Acil süreç koruması kanıt toplamayı sınırlıyorsa bu sınır açıkça belirtilmelidir; böylece inceleyen kişi kaçınılmaz boşluğu hiçbir şey yaşanmadığının kanıtı olarak yorumlamaz. Kaydın yokluğu ile olayın yokluğu farklıdır.
Yedeğin gerçekte ne içerdiğini sorgulamak
Sistem yedeği sözü disk görüntüsü, uygulama projesi, parametre dışa aktarımı, geçmiş veri veya yalnız üreticinin kurulum ortamı anlamına gelebilir. Bunların geri getirebildiği öğeler farklıdır. Proje dosyası donanım yazılımını, lisansları, sertifikaları, kullanıcı yapılandırmasını veya sürücünün tam sürümünü içermeyebilir. Eksiksiz disk görüntüsü ise saldırgan erişim kazandıktan sonraki değişiklikleri de taşıyabilir. Dosyanın büyük olması kapsam ve temizlik kanıtı değildir.
Haziran 2026'da kesinleşen NIST SP 1339, OT yedeklerini yapılandırma değişiklikleri, altyapı bağımlılıkları ve sınanmış toparlanmayla ilişkilendirir. Sorulacak soru, seçilen geri yükleme kümesinin şimdi gereken onaylı yapılandırmayı yeniden üretip üretmediğidir. Birkaç tarihli kopya incelemeye yardım eder; fakat yaş tek başına temiz nokta oluşturmaz. Her adayın kökeni, korunma biçimi ve bilinen geçmişi kanıtın parçasıdır. En yeni dosyayı seçmek bu değerlendirmeyi tamamlamaz.
Bayt eşitliğini güven ve uygunluktan ayırmak
Kriptografik özet, seçilen algoritma altında iki bayt dizisinin kayıtlı özetle eşleştiğini gösterebilir. Referans görüntünün ele geçirilmediğini, kökeninin gerçekliğini veya artık kurulu olan ekipmana uyduğunu göstermez. Saldırganın değiştirebildiği görüntünün yanında tutulan bildirim, aynı hatayı kendi içinde tamamen tutarlı biçimde yeniden üretebilir. Dosya ve özetin birlikte uyuşması, bağımsız güven kaynağı sağlamaz; yalnız karşılaştırmanın sonucunu verir.
Referansa güven, bağımsız korunan köken bilgisi ve olayın erişim alanının uygun incelemesini gerektirir. Uygunluk ise onaylı donanım ve yapılandırma tabanıyla karşılaştırma ister. Bunlar mantıksal olarak ayrı sorulardır. Başarılı açılış, yazılımın bir bölümünün yürüdüğünü ekler; bütün kontrol yollarını, alarmları, kilitlemeleri veya fiziksel arayüzleri sınamaz. Toparlanma kayıtları her kontrolün hangi soruyu yanıtladığını belirtmelidir. Tek test sonucuna tüm sistemin anlamını yüklemek hatalıdır.
Özgün bir kanıt matrisi kurmak
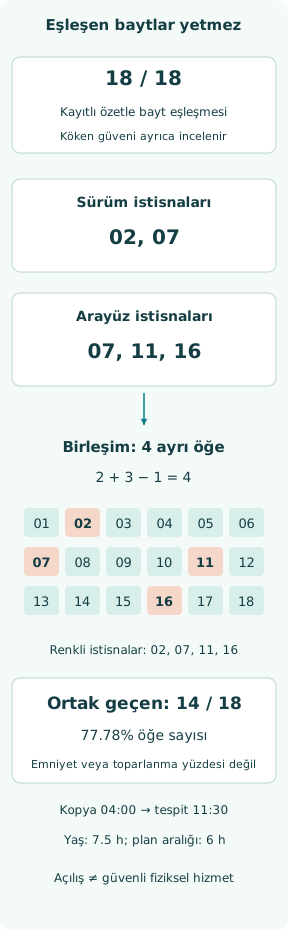
01–18 olarak numaralanmış on sekiz kurgusal geri yükleme öğesi düşünelim. On sekizi de kayıtlı bayt özetleriyle eşleşsin. Ayrı sürüm kontrolünde 02 ve 07 istisna bulunduğundan on altı sürüm eşleşmesi kalsın. Arayüz kontrolünde 07, 11 ve 16 istisna bulunduğundan on beş arayüz eşleşmesi kalsın. Bunlar bir geminin test sonuçları değil, atanmış öğretim gözlemleridir; bağımsız başarı olasılıkları da değildir. Her sütunun anlamı ayrı korunur.
İstisna kümeleri 07 üzerinde kesişir. Birleşimleri 2 + 3 − 1 = 4 öğe içerir: 02, 07, 11 ve 16. Üç kontrolü birlikte geçen yalnız 18 − 4 = 14 öğedir; öğe sayısının %77.78'i. Ayrı geçen sayılarının küçüğü olan on beşi kullanmak, ortak kapsamı bir fazla gösterir. Şekil kesişmeyi görünür kılar; aritmetik, bu dört öğedeki eksik esas kontrollerin yerini tutamaz. Kimlikler sayı kadar önemlidir.
Kapsam oranını çalışma iznine dönüştürmemek
On dört bölü on sekiz sonucu, kanıt kesişimlerindeki öğe sayısıdır. %77.78 toparlanma, güvenilirlik veya emniyet anlamına gelmez. Öğelerin sonuçları eşit değildir; bu kurguda 11 kritik arayüz uyuşmazlığıdır. On yedi zararsız gösterge dosyası, doğrulanmamış tek kontrol işlevini telafi etmez. Ağırlıklı puan da savunulabilir model gerektirir ve mutlaka karşılanması gereken koşulu gizleyebilir. Sayıların toplanabilmesi, işlevlerin birbirinin yerine geçebildiğini göstermez.
Seçili üç sütunu geçmek, dışarıda bırakılmış şartları da açıklamaz. Referans görüntünün güvenilir kökeni kurulmadıysa on sekiz bayt eşleşmesi sorunu çözmez. Tesis durumu testi kapsam dışındaysa statik arayüz incelemesini geçmek o testin yapıldığını göstermez. Güven veren toplu yüzde açıklamak yerine eksik kanıt ve etkilenen hizmet sınırı adlandırılmalıdır. Bu yaklaşım, sonraki teknik çalışmayı hangi açık sorunun yönlendirdiğini görünür tutar ve karar sorumluluğunu belirginleştirir.
Yedek yaşını bilgi kaybından ayırmak
Kurgusal yedek planının aralığı altı saat olsun; seçilen kullanılabilir kopya 04:00'te alınmış, olay 11:30'da fark edilmiş olsun. Seçilen kopya 7.5 saat yaşındadır; planlı aralığı 1.5 saat aşar. Bu aritmetik, seçilen kaydın fark etme anındaki yaşını anlatır. Ele geçirmenin ne zaman başladığını, hangi değişikliklerin kaybolduğunu veya fiziksel hizmetin ne zaman sürebileceğini göstermez. Tespit zamanı ile olay başlangıcı aynı kabul edilemez.
Daha yeni kopya kayıtlı bir nedenle reddedilmiş veya son planlı alma işlemi başarısız olmuş olabilir. Her iki durum nominal sıklığın kullanılabilir geri dönüş noktasını sınırladığı varsayımını bozar. Seçilen kopyadan beri yapılan değişiklikler kontrollü kayıtlarla uzlaştırılmalıdır. Geri dönüş noktası hedefi, gerçek alma zamanı, inceleme belirsizliği ve geri yükleme süresi ayrı alanlarda tutulmalıdır; tek duruş sayısına sıkıştırılmamalıdır. Böylece planlanan kabiliyet ile gerçekleşen durum karışmaz.
Geri gelen durumu fiziksel tesisle uzlaştırmak
Geri yüklenen kontrolör eski çalışma kipini hatırlarken vana, kesici veya tank başka durumda olabilir. Yazılım sürümünü doğru ilan etmek uyuşmazlığı düzeltmez. Benzer biçimde geçerli parametre kümesi, sensör veya sürücü değiştikten sonra uygunsuz hale gelebilir. Kanıt; onaylı yapılandırmayı ve geçerli ekipman prosedürleri altında ilgili arayüzlerin güvenli, yetkin doğrulanmasını gerektirir. Önceki kopyanın tutarlı olması bugünkü fiziksel bağlama uygun olduğu anlamına gelmez.
NIST SP 800-82 Değişiklik 3, CP-10 bölümünde geri getirilen durum değişkenlerinin süren fiziksel süreci bozabileceğini açıkça ele alır. CP-9, yedek testi olanaklarını sınırlı özet kontrollerinden de ayırır. Bunlar veri geri yükleme ile fiziksel süreci yeniden kurmayı ayrı tutmayı destekler. Bu yazı zorlanmış çıkış, devre dışı bırakma, koruma ayarı değişimi veya canlı test tarifi vermez; bunlar geminin kontrollü mühendislik ve işletme düzenine bağlıdır.
Hizmete dönüş kanıtını izlenebilir kılmak
Yararlı toparlanma kaydı; olay kapsamını, seçilen görüntüleri, güvenilir referansları, geri gelen sürümleri, bulunan uyuşmazlıkları ve tamamlanan doğrulamayı adlandırılmış hizmet sınırına bağlar. Açık sorunları, kısıtları ve hizmete dönüş kararının sahibini de belirtir. Test ortamı gerçek kurulumdan ayrılmalıdır; yedek donanım değerli uyum kanıtı sağlayabilir, fakat gemideki her ağ ve makine koşulunu yeniden üretmeyebilir. Kanıtın sınırı, kullanıldığı kararın sınırıyla birlikte görünür olmalıdır.
MSC.428(98), siber riski emniyet yönetimine yerleştirir ve 1 Ocak 2021 sonrasındaki ilk yıllık Uygunluk Belgesi doğrulamasına değinir. Bu örgütsel beklenti, tek bir geri yüklenen kontrolörün kabul testi değildir. Değişikliği klas, bayrak, üretici veya şirket şartları yönetiyorsa uygulanabilir kapsamları ayrıca belirlenmelidir. Genel siber kontrol listesi toparlanma ekibine işletme yetkisi vermez. Yapılmış test ile alınmış yetkili karar, kayıt üzerinde birbirinden ayırt edilebilir olmalıdır.
Hizmet başladıktan sonra sınırları korumak
Beklenen ekranların dönmesi ve alarm bulunmaması gözlemdir; bütün kötü amaçlı kalıcılık yollarının yok olduğunun kanıtı değildir. İzleme, gerekli fiziksel korumalar sürdürülürken incelenen saldırı yollarına ve geri kazanılan hizmete bağlanmalıdır. Yeni uyuşmazlık ilgili görüntü veya yapılandırma geçmişiyle ilişkilendirilmelidir; böylece sonraki eylem kör bir geri yükleme yerine kanıta dayanır. Başlangıçta geçen kontrollerin kapsamı sonradan genişletilmiş gibi sunulmamalıdır.
8 Ekim 2026 kaynak kontrolünde IMO Değişiklik 4 ile NIST'in kesin SP 1339 ve SP 800-82 Değişiklik 3 metinleri kullanıldı. NIST, 800-82'nin Değişiklik 4 sürümünü kesinleşmiş ardıl yerine ilk kamu taslağı olarak listeler. Özgün sayısal örnek yalnız on dört ortak geçişi ve 7.5 saatlik kopya yaşını gösterir. Temiz güven, eksiksiz yapılandırma ve gösterilmiş fiziksel işlev ayrı iddialardır; gerçek sistem hizmete alınmadan önce her biri kendi dayanağını gerektirir.
Kaynaklar
- IMO MSC-FAL.1/Circ.3/Rev.4: Guidelines on maritime cyber risk management. 28 May 2026; actual official PDF read 8 October 2026 — Sections 2–3; OT physical consequences, interdependencies and concurrent Govern/Identify/Protect/Detect/Respond/Recover functions
- IMO Resolution MSC.428(98): Maritime cyber risk management in safety management systems. 16 June 2017; actual public resolution read 8 October 2026 — Operative paragraphs 1–2: SMS cyber risk and first annual DOC verification after 1 January 2021
- NIST SP1339: OT Backup Quick Start Guide. Final June 2026; actual two-page public guide read 8 October 2026 — Backup integration with change management, dependencies, recovery exercises and testing
- NIST SP800-82 Revision 3: Guide to Operational Technology Security. Final September 2023; checked 8 October 2026; NIST listing identifies Revision 4 only as an initial public draft with comments due 30 November 2026 — Appendix F CP-9/CP-10, printed pp 250–251: backup checks and physical process state on reconstitution