Bilgiseller / Risk analizi yöntemleri
Yük paylaşan sistemlerin güvenilirliği: ilk arızadan sonra değişen hasar hızı
Yük aktarımından sonra sağ kalanın tehlikesi artan iki birimli görevi hesaplayın; bu bağımlılığı ortak darbelerden, yedek beklemeden ve birikimli hasar modellerinden ayırın.
Bu sayfada
İki birim, biri arızalanıp diğerini bütün yükle bırakana kadar talebi başarıyla paylaşabilir. Yedeklilik böylece çalışan birim sayısının yanında sağ kalanın işletme koşullarını da değiştirir. Küçük durum modeli bu geçişi açıklaştırır ve sabit bağımsız paralel hesabın görev güvenilirliğini nasıl fazla gösterebildiğini ortaya koyar.
Tek sağ kalan birimin neyi başarması gerektiğini tanımlayın
Başlangıçtan etkin olan ve sabit toplam talebi eşit paylaşan iki özdeş genel birim düşünün. Her biri tam talebi tek başına fiziksel olarak taşıyabilir; dolayısıyla sistem ilk birim arızasından sonra işlevini sürdürür. Bu kapasite koşulu esastır. Tek birim gereken çıktıyı veremiyorsa ilk arıza görevi zaten bitirir ve önerilen yedeklilik modeli yanlıştır. İşlev tanımı modelden önce gelir.
2000 h görev boyunca anlık yük dağıtımı, aktarım başarısızlığı olmaması ve onarım yapılmaması varsayılsın. Sayısal örnek işletme saatini kullanır. Yük artışı, ölçülmüş çatlak büyüme yasasıyla değil artan arıza tehlikesiyle temsil edilir. Her hız kurgusaldır. Bu varsayımları ayırmak, gerçek yük paylaşım mekanizmalarının tümünün hafızasız veya anlık tepkili olduğunu ima etmeden basit örneği yararlı kılar.
Durumları ve iki geçiş hızını açıklayın
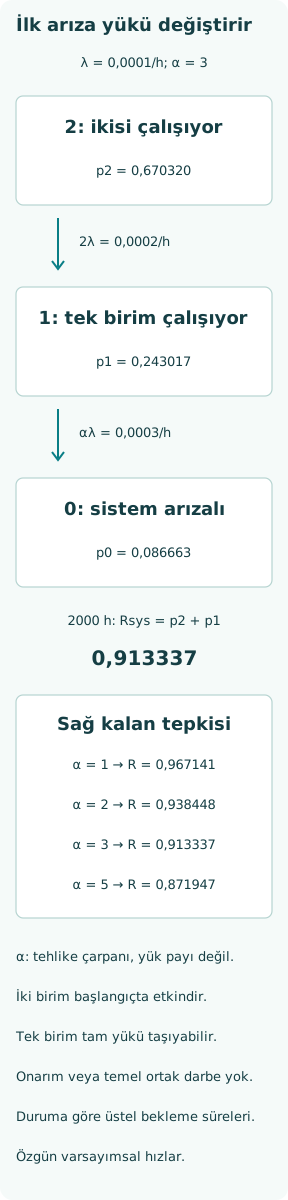
Durum 2 iki birimin çalışması, durum 1 tek birimin çalışması, durum 0 sistem arızası olsun. İkisi çalışırken her birinin tehlikesi λ = 0,0001/h olduğundan durum 2’den durum 1’e toplam geçiş hızı a = 2λ = 0,0002/h olur. İlk arızadan sonra kalanın tehlikesi b = αλ; α = 3 için b = 0,0003/h olur.
Yük paylaşımı modelleri, bileşen tehlikesinin diğer bileşenlerin çalışma durumuyla değişmesine izin verir. Buradaki çarpan toplam yükün payı değil, tehlike oranıdır. Yarım yükten tam yüke geçmek, tehlikenin otomatik olarak ikiye katlanmasını gerektirmez. Yükten tehlikeye tepki ölçülmeli, uygun fiziksel modelden türetilmeli veya açıkça belirsiz varsayım sayılmalıdır. Yük oranı ile arıza hızı oranı farklı niceliklerdir.
Görev olasılığını durum olasılıklarından kurun
Durum olasılıklarını p2(t), p1(t) ve p0(t) yazın; başlangıçta p2(0) = 1, diğer ikisi sıfır olsun. İleri denklemler p2′ = −a p2, p1′ = a p2 − b p1 ve p0′ = b p1 biçimindedir. Toplamlarının türevi sıfırdır; böylece olasılık korunur. Görev içinde onarım olmadığı için arızalı durumdan çıkış yoktur. Başlangıç koşulu yeni görevi belirtir.
İlk denklem p2(t) = exp(−at) verir. Tek sağ kalan olasılığı p1(t) = ∫₀ᵗ a exp(−au) exp[−b(t − u)] du olur. Bu, olası her ilk arıza zamanı u ile kalanın ufka kadar dayanma olasılığını bütünler. b ≠ a için p1 = a[exp(−at) − exp(−bt)]/(b − a) elde edilir. Sistem güvenilirliği yalnız p2 değil, p2 + p1’dir.
Özgün iki birimli sonucu hesaplayın
2000 h sonunda α = 3 için p2 = 0,670320 ve p1 = 0,243017 olur. Böylece altı ondalığa yuvarlanmış Rsys = 0,913337 ve sistem arıza olasılığı 0,086663’tür. Tam değerler üç durumda bire toplanır. Tek sağ kalan olasılığı, şu anda işlevini sürdüren fakat birim yedekliliğini tüketmiş ve daha yüksek tehlikeyle karşılaşan sistemi anlatır.
Bu modelde sistem arızasına kadar süre, a hızlı üstel bekleme süresiyle ardından gelen b hızlı sürenin toplamıdır. Ortalaması 1/a + 1/b = 8333,333333 h olur. Bu ortalama görev olasılığının yerine geçmez: iki mimari benzer ortalama ömre rağmen belirtilen görev ufkunda farklı sağkalım verebilir. Ayrıca onarılan sistemin arızalar arası ortalama süresi değildir. Niceliğin hangi süreci anlattığını koruyun.
Değişmeyen tehlike sınırını tanı denetimi olarak kullanın
α = 1 ise eşin kaybı sağ kalanın tehlikesini değiştirmez. Durum çözümü, sıradan bağımsız etkin paralel sonuç olan Rsys(t) = 2 exp(−λt) − exp(−2λt) biçimine iner. NIST’in paralel modeli bağımsız bileşen çalışmasını gerektirir. 2000 h sonunda 0,967141 güvenilirlik ve 0,032859 arıza olasılığı verir; arıza olasılığı varsayılan yük aktarımı altındakinden belirgin düşüktür.
α = 2 için b, a’ya eşittir ve gösterilen bölüm giderilebilir sıfır-bölü-sıfır biçimine girer. Sınırı p1 = at exp(−at) kullanın; güvenilirlik 0,938448 olur. α = 5 için güvenilirlik 0,871947’dir. Bu duyarlılık durumları başlangıçtaki paylaşılan yük tehlikesini sabit tutar. Doğrulanmamış sağ kalan tepkisinin ek etkin birime atanan yararı nasıl yönlendirebildiğini gösterirler. Sınır durumu hesap hatasını da yakalar.
İlk arızanın zamanını koruyun
İlk arıza 500 h anında olursa kalan birim 1500 h daha dayanmalıdır; koşullu sağkalımı exp(−0,0003 × 1500) = 0,637628 olur. İlk arıza 1500 h anındaysa yalnız 500 h kalır ve sağkalım 0,860708’dir. Üstel model önceki paylaşılan yük hizmetini ayrıca hatırlamasa bile fark, yüksek yük altında geçirilen süreden doğar. Aynı durum farklı kalan görevle farklı olasılık verir.
Bu nedenle her göreve bütün süresi boyunca tam yük tehlikesi atamak veya eş arızalandıktan sonra paylaşılan yük tehlikesini sürdürmek yanlıştır. İlk arıza zamanları üzerinden evrişim değişen maruziyeti işler. Üstel olmayan tehlikelerde kalan birim aktarım öncesindeki birikmiş hasarı da taşıyabilir; böylece aktarım sonrası dağılım, kalan görev süresinin yanında tüm yük geçmişine bağlı olabilir. Durum bilgisi buna göre genişletilmelidir.
Yükün yeniden dağıtımını ortak nedenli arızadan ayırın
Temel modelde bir birim önce arızalanır ve kalanın sonraki tehlikesini değiştirir. Ortak darbeden tam eşzamanlı arızaların pozitif olasılığı yoktur. Ortak nedenli olay ise iki birimi doğrudan devre dışı bırakabilir veya başka paylaşılan mekanizmayla koşullarını değiştirebilir. Bunlar farklı yollardır; her bağımlı arızayı “ortak neden” diye adlandırmak hangi mühendislik eyleminin onu azaltacağını gizleyebilir. Yolun fiziksel anlamı korunmalıdır.
Ayrı genişletme olarak, işlevsel durumlardan hangisinde olursa olsun sistemi arızaya götüren γ = 0,00002/h hızlı bağımsız darbeler varsayın. Güvenilirlik, temel yük paylaşımı güvenilirliğinin exp(−γt) katı olur; 2000 h sonunda 0,877524 verir. Bu çarpanlara ayırma, darbe sürecinin bağımsız ve birim durumundan etkilenmez olmasını gerektirir. Aynı yük aktarımı darbe yolunu zaten temsil ediyorsa bu çarpım kullanılamaz; yol iki kez sayılır.
İki etkin birimi soğuk yedekten ayırın
Yedek bekleme modeli, çalışan birim arızalanınca yedeği etkinleştirir. Burada iki birim de ilk arızadan önce çalışır ve katkı verir. Dolayısıyla aktarım öncesi maruziyetleri ve ilk arıza hızı, bir yedeği uyuyan sistemden farklıdır. Yedeğin nominal çalışma yasası etkin birimle aynı olsa bile bekleme yaşlanması, etkinleştirme güvenilirliği ve geçiş süresi açık durumlar gerektirebilir. Başlangıç işletme biçimi sonuçları etkiler.
Adil mimari karşılaştırması, her birimin gerçek yüküne ve ortamına uygun tehlikeleri kullanmalıdır. Yedek bekleme hesabında başlangıçta tam yüklü etkin birime yarım yük tehlikesi vermek yapay avantaj yaratır. Benzer biçimde, arızadan sonra talebi azaltan yük paylaşımı tasarımı; düşük çıktı açıkça kabul edilmiyorsa başarı ölçütünü değiştirir. Bu mimarilerin eğrilerini karşılaştırmadan önce gereken işlevi tanımlayın. Sayılar aynı görevi yanıtlamalıdır.
Geçmiş önemliyse daha zengin model seçin
Burada birim sayısı yeterlidir; çünkü bütün bekleme süreleri üstel, birimler özdeştir. Gerçek bozulma birikimli çevrimlere, gerilme genliğine, aktarım sonrası süreye veya hangi birimin kaldığına bağlı olabilir. Bu durumda yaş veya hasar durumları ekleyin, birim kimliklerini ayırın, yarı Markov yaklaşımı kullanın ya da belirtilen bozulma yasasını benzetin. Tehlike değişimi yararlı yaklaşımdır; tam malzeme hasarı modeli değildir.
Yük paylaşımı kestirimi, ardışık arıza aşamalarını ve parametrelerini ayırır. Hangi birimlerin çalıştığını, yüklerini, aktarım zamanlarını ve sansürlemeyi kaydedin. Toplam filo saati tek başına paylaşılan yük ve sağ kalan maruziyetini karıştırır. Az sayıda sağ kalan arızası, başlangıç tehlikesi hassas olsa bile α’yı zayıf kestirilmiş bırakabilir. Bu belirsizliği bildirin; öngörüleri modelin temel iddiasının kullanıldığı aktarım sonrasında denetleyin.
Duyarlılığı somut tasarım kararına bağlayın
Olası eylemler; arıza sonrası talebi azaltmak, tam yükte ısıl kapasiteyi iyileştirmek, izin verilen eksilmiş yedeklilikle çalışma süresini kısaltmak veya bağımsız destekli yedek eklemektir. Her biri farklı model öğelerini değiştirir. Hızlı onarım bakımı yapılan gerçek sisteme yardım edebilir; fakat dönüş geçişleri ve onarım süresi varsayımları ister. Arızalı durum olasılığını kullanılabilirlik değeriyle değiştirerek bu yarar hesaba katılamaz.
Mevcut örnekte olasılık korunmasını, α = 1 bağımsızlık sınırını, α = 2 eşit hız sınırını ve sağ kalan tehlikesi arttıkça güvenilirliğin düşmesini doğrulayın. Ardından tek birimin gereken hizmeti verebildiğini denetleyin. Bu sayısal ve işlevsel denetimler, atanan yedeklilik yararının iki kutuyu paralel çizmekten değil, savunulabilir yük paylaşımı mekanizmasından çıkıp çıkmadığını gösterir. Modelin mimarisi fiziksel işlevle tamamlanır.