Bilgiseller / Risk analizi yöntemleri
FMEA’da gizli çoklu arızalar: tek hata incelemesinden birleşim sınamasına
Gizli kapatma arızasıyla sonraki kontrol arızasını özgün dört durumlu matriste izleyin; sınırlı bir maruziyet örneğini hesaplayıp FTA veya durum modelinin ne zaman gerektiğini belirleyin.
Bu sayfada
Ekipman normal çalışıyor görünürken koruyucu işlev kullanılamaz durumda olabilir. Sonraki işletme arızası, amaçlanan korumasını zaten kaybetmiş bir sistemle karşılaşır. Her arızayı yalnız diğer öğeleri sağlıklı bir sistemde incelemek bu etkileşimi gizleyebilir. Birleşim sınaması değişen başlangıç durumunu görünür kılar; FMEA çalışma sayfasını olasılık modeline dönüştürmez.
Tek arıza satırının içindeki varsayımı belirleyin
NASA GSFC-HDBK-8004, hata biçimi analizinde biçimlerin tek tek ele alındığını açıklar ve tekil biçimleri olay dizilerinden ayırır. Bu yararlı bir kapsam sınırıdır; eşzamanlı veya ardışık arızaların olanaksız olduğunun kanıtı değildir. “Yedek kapatma aşırı ısınmayı önler” satırı önemli bir koşul içerir: kapatma işlevi talep edildiğinde hâlâ kullanılabilir olmalıdır.
Olağan tek arıza satırlarını koruyun; ardından hangi koruyucu işlevlerin hemen görünür bir etki oluşturmadan arızalanabileceğini sorun. Bu gizli biçimleri, sonuçlarını değiştirdikleri başlatıcı arızalara bağlayın. Burada incelenen arızalar arasındaki etkileşimdir; yalnız tespit puanını yükseltmek veya düşürmek birleşik durumda ne olacağını ortaya koymaz.
İki arızayı ve bir fiziksel sonucu tanımlayın
Örnek olarak elektrikle ısıtılan bir servis tankını düşünün. Birincil kontrol kontaktörü ısıtmayı düzenler. Ayrı yüksek sıcaklık kapatma yolu gücü kesip ısıtıcıyı kilitli kapalı durumda tutabilir. D, ısıtma durması gerekirken birincil kontaktörün kapalı kalmasıdır. L, kapatma yolunun gücü kesememe biçiminde gizli bir arızayı önceden geliştirmiş olmasıdır. Normal sıcaklık düzenlemesi bu kesme işlevini bütünüyle sınamaz.
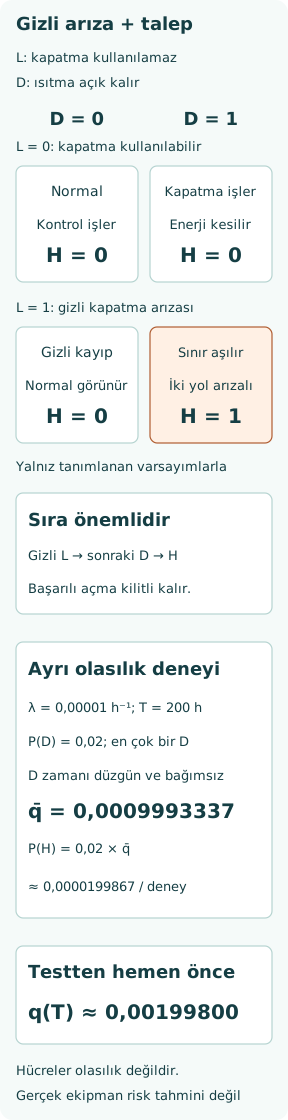
H, D sonrasında tanımlanmış kabul edilemez sıcaklık sınırının ötesinde ısıtmanın sürmesidir. Süren ısı girdisinin bu sınırı aşmaya yeterli olduğunu, sağlıklı kapatmanın H’yi önleyecek kadar erken çalıştığını, arızalı yolun gücü kesemediğini ve başka koruyucu eylem olmadığını varsayın. Bunlar öğretim varsayımlarıdır; gerçek tank tasarımının değerlendirmesi değildir. Aynı sonuçları ekipmana atamadan önce ısı girdisi, depolanmış ısı, sensör konumu, açma gecikmesi ve ayırma düzeneği fiziksel olarak doğrulanmalıdır.
Birleşim matrisinin dört hücresini de okuyun
L = 0 ve D = 0 iken düzenleme sürer, kapatma kullanılabilir durumdadır. L = 0 ve D = 1 iken normal kontrol kaybolur; ancak kapatma, sınıra ulaşılmadan ısıtmayı keser. H önlense de ikinci durum normal kullanılabilirlik değil, arıza nedeniyle duruştur.
L = 1 ve D = 0 iken birincil kontaktör düzenlemeye devam ettiği için tank normal görünebilir; koruma sessizce kaybolmuştur. L = 1 ve D = 1 iken iki yol da ısıtmayı durduramaz ve tanımlanan kapsamda H oluşur. Kısa mantıksal koşul H = L VE D’dir; L, D’nin korumayı talep ettiği anda değerlendirilir. Matris hücre olasılıklarını değil, sonuçları tanımlar.
Gizli kalma süresini ve olay sırasını görünür kılın
Önemli yol şöyledir: sağlıklı işletme → gizli kapatma kaybı → birincil kontrol arızası → H. Maruziyet aralığı, bakım kaydının arızayı bildirdiği anda değil, kapatma yeteneği kaybolduğunda başlar. Normal tank sıcaklığını gösteren sıradan bir ekran, kapatma yolunun talep altında devreyi açabileceğini kanıtlamaz.
Sıra ters çevrilince geçmiş de değişebilir: D, kapatma sağlıklıyken oluşursa varsayılan kilitlemeli ayırma ısı girdisini keser. Sonradan gelişen açamama arızası, zaten ayrılmış ısıtıcıyı tek başına yeniden bağlamaz. Yeniden başlatma, baypas, tekrar kapama veya açma sırasında arızalanma ek olaylar gerektirir. Zaman veya durum tanımı olmadan çizilmiş Boole VE kapısı bu farklı geçmişleri birbirine karıştırabilir.
Olasılık deneyini FMEA’dan ayrı kurun
Kapatma yolu çalışır durumda başlayan, T = 200 h test aralığı uzunluğunda özgün varsayımsal bir deney kullanın. Belirtilen gizli arızaya kadar geçen süre, sabit λ = 0,00001 h⁻¹ oranıyla üstel dağılsın. Arıza, test veya talep onu ortaya çıkarana kadar tespit ve onarım olmadan kalsın. Planlı testte kusursuz tespit ve anında eski işler duruma getirme varsayın; test duruşu veya onarım gecikmesi olmasın.
Deneyde ya hiç D bulunmadığını ya da P(D) = 0,02 olasılıkla tam bir D oluştuğunu belirleyin. D oluşursa zamanı aralığa düzgün dağılsın ve kapatma yolunun arızaya kadar geçen süresinden bağımsız olsun. Açıkça tanımlanan bu tek talep modeli, birincil kontaktör için üstel arıza modeli değildir. Sağlıklı kapatmanın her zaman başarıyla tamamlandığını varsayın; diğer korumaları, ortak nedenleri ve talebin tetiklediği arızaları dışarıda bırakın. Bu girdilerin hiçbiri FMEA sıralama puanından türetilmez.
Birleşik olasılığı maruziyetten hesaplayın
NRC Arıza Ağacı El Kitabı, gizli yedek işlev arızalarının periyodik testini aralık ortalaması kullanılamazlıkla ilişkilendirir; düzgün dağılan talep zamanı ve kusursuz test varsayımlarını belirtir. Tanımlanan deneyde t anına kadar L’nin oluşma olasılığı q(t) = 1 − exp(−λt)’dir. Bağımsız zamanlanan talep üzerinden ortalama alınırsa q̄ = [q(t)’nin 0’dan T’ye integrali]/T = 1 − [1 − exp(−λT)]/(λT) olur.
Burada λT = 0,002 ve q̄ = 0,0009993337, yani yaklaşık %0,099933’tür. Dolayısıyla P(H) = P(D) × P(D oluştuğunda L mevcut | D) = 0,02 × q̄ = deney başına 0,0000199867 olur. Küçük λT yaklaşımı q̄ ≈ λT/2 ile 0,001, P(H) ≈ 0,00002 bulunur. Yaklaşım, bu kesin deney sonucunu yaklaşık %0,06668 fazla tahmin eder. Bunlar tanımlı deney için boyutsuz olasılıklardır; saat başına olay sayısı veya ölçülmüş kaza oranı değildir.
Ortalamayı aralık sonundaki değerle değiştirmeyin
200 h testinin hemen öncesinde q(T) = 1 − exp(−0,002) = 0,0019980013 olur; bu, aralık ortalamasının neredeyse iki katıdır. Testin hemen öncesindeki talep için ilgili koşullu kullanılamazlık budur. Testler arasına düzgün dağılan talebin değeriyle birbirinin yerine kullanılamaz. İşletme sapmaları belirli bir test yaşında yoğunlaşıyorsa düzgün ağırlık yerine gerekçelendirilmiş talep zamanı dağılımını kullanın.
Karşılaştırma için aynı gizli arıza oranında ve düzgün zamanlanan talepte 100 h test aralığı q̄ = 0,0004998334 verir; koşullu kullanılamazlık yaklaşık yarıya iner. Bu, gerçek bakım aralığını belirlemez veya yıllık kaza olasılığını yarıya indirmez. Başlatıcı arızaların sıklığı, eksik test kapsamı, duruş ve bakımın oluşturduğu arızalar bu hesapta yoktur; P(D), 100 h deney için yeniden tanımlanmamıştır.
Sonraki modeli seçin ve bağımsızlığı sorgulayın
FAA AC 25.1309-1B, FMEA’yı arıza ağacı olayları için kaynak olarak gösterir ve daha karmaşık geçişler için durum modellerini açıklar. Tanımlı sonuca götüren diğer yeterli birleşimleri toplamak için FTA kullanın. Kilitleme, tespit, onarım, yeniden başlatma veya olay sırası mevcut yolları değiştiriyorsa durum ya da sıra modeli kullanın. Sabit periyodik test takvimi, sürekli zamanlı Markov aracı kullanmak kolay diye sessizce üstel onarım geçişine dönüşmemelidir.
Yukarıdaki çarpım yalnız deneyin bağımsızlık varsayımlarıyla gerekçelendirilir. Ortak besleme arızası, paylaşılan sensör hatası veya bakım yanlışı hem kontrolü hem kapatmayı etkileyebilir. Bu durumda uygun koşullu olasılığı veya açık ortak neden olayını kullanın; bileşen adları farklı diye marjinal olasılıkları çarpıp iki yolu bağımsız saymayın. Atıf yapılan havacılık ve nükleer yöntemler analitik bağlam sağlar; denizcilik belgelendirme sınırları getirmez.
Dört hücreyi kontrollü doğrulama planına dönüştürün
Güvenli benzeticide veya uygun biçimde korunmuş test düzeneğinde normal düzenlemeyi kurun, kapatma kullanılabilirken D’yi uygulayın, yalnız L’yi temsil edin, ardından L zaten mevcutken D’yi uygulayın. Yalnız yazılım alarmının veya röle komutunun oluşmasına değil, fiziksel ayırma yanıtına ve ulaşılan duruma bakın. Birleşik durum, analiz kapsamını doğrular; işletmedeki tankı gerçek tehlikeli sıcaklığa maruz bırakmamalıdır.
İşlevsel doğrulama testi prosedürünü de belirli L mekanizmasına karşı sınayın. Lamba testi veya benzetilmiş sensör girdisi, son güç kesme elemanını sınanmamış bırakabilir. Zincirin hangi öğelerinin işletildiğini, bu biçimin bulunabileceği en uzun aralığı ve başarısız testten sonra ne olduğunu kaydedin. Kabloların geri alınmasını, baypasların kaldırılmasını ve hizmete dönüşün doğrulanmasını dahil edin. Yazılı test sıklığı, tespit veya başarılı onarım kanıtı değildir.
İki özgün satırı kaybetmeden döngüyü kapatın
Her tek arıza satırının kimliğini, ilk etkisini ve tespit yöntemini koruyun. Etkilenen koruyucu işlevi, oluşturabileceği gizli durumu, bu durumu sonuç doğurur hâle getiren diğer satırı ve birleşim modeli bağlantısını ekleyin. L mevcut kabul edilirse D’nin sistem etkisi değişir; bu koşullu sonucu korumak, özgün “korumalı” değerlendirmenin önkoşulu olmadan tekrar kullanılmasını önler.
Kapanış, diziyi gerçekten kesen kontrolün kanıtını gerektirir: tasarım değişikliği, gösterilmiş işlev testi, süresi sınırlandırılmış işler duruma döndürme süreci veya gerekçelendirilmiş işletme kısıtı. Sorumlu atayın; kontaktör, kapatma mantığı, test yöntemi veya aralığı değişince bağlı satırları yeniden inceleyin. Yararlı sonuç, gizli ilk arızadan sonra hangi ikinci arızanın tehlikeli olduğunu izlenebilir biçimde göstermek; doğrulanmış önlemleri ve model dışında kalanları açıkça kaydetmektir.